






Top bewertet u.a. auf OMR Reviews, Trusted und G2
Unsere Kunden schätzen ContractHero für Effizienz, Zuverlässigkeit und erstklassigen Support.


Die Sorgfaltspflichten des LkSG gelten weiter, nachweisen müssen Sie sie intern, auch ohne BAFA-Bericht.
ContractHero hilft Einkauf, Legal und Compliance dabei, Lieferantenverträge zentral zu prüfen, Risikoklassen zu pflegen und Nachweise dort zu dokumentieren, wo der Vertrag liegt.




„Inmitten von Unsicherheiten haben wir die Zukunft und Weiterentwicklung unseres Unternehmens geplant. ContractHero hilft uns dabei, diese Veränderungen zu bewältigen und unsere Arbeit effizienter zu gestalten.“
Risikoanalyse, Präventionsmaßnahmen und Abhilfe beziehen sich immer auf konkrete Lieferanten und damit auf konkrete Verträge. Fehlende Verhaltenskodizes, nicht vereinbarte Kontrollrechte oder abgelaufene Zertifikate bleiben in verstreuten Laufwerken unentdeckt und kosten spätestens bei der nächsten Kundenanfrage oder Beschwerde Zeit und Geld.
Ich weiß nicht, in welchen Lieferantenverträgen die LkSG-Klauseln fehlen.

Bei substantiierter Kenntnis müssen wir sofort reagieren und suchen erst mal.
Ich verantworte die Sorgfaltspflichten, ohne den Gesamtblick auf die Lieferkette zu haben.
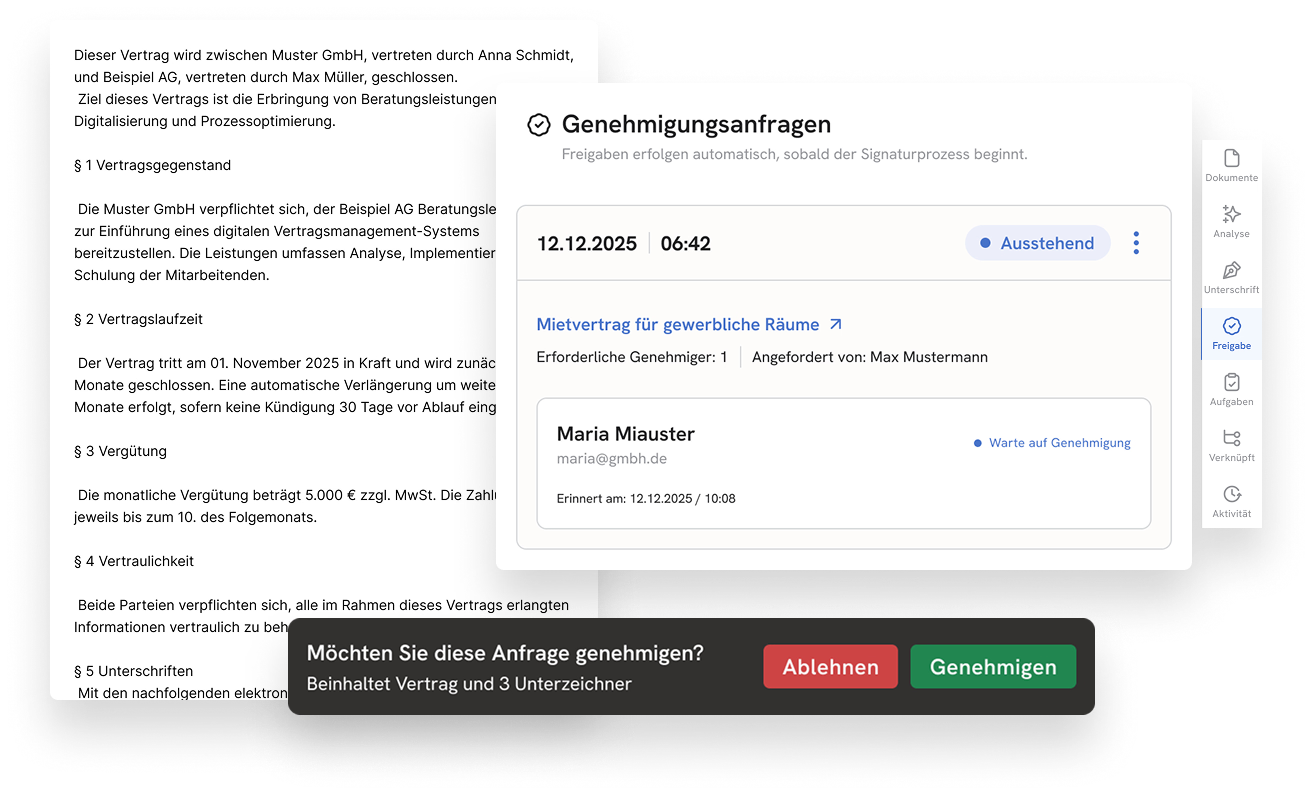
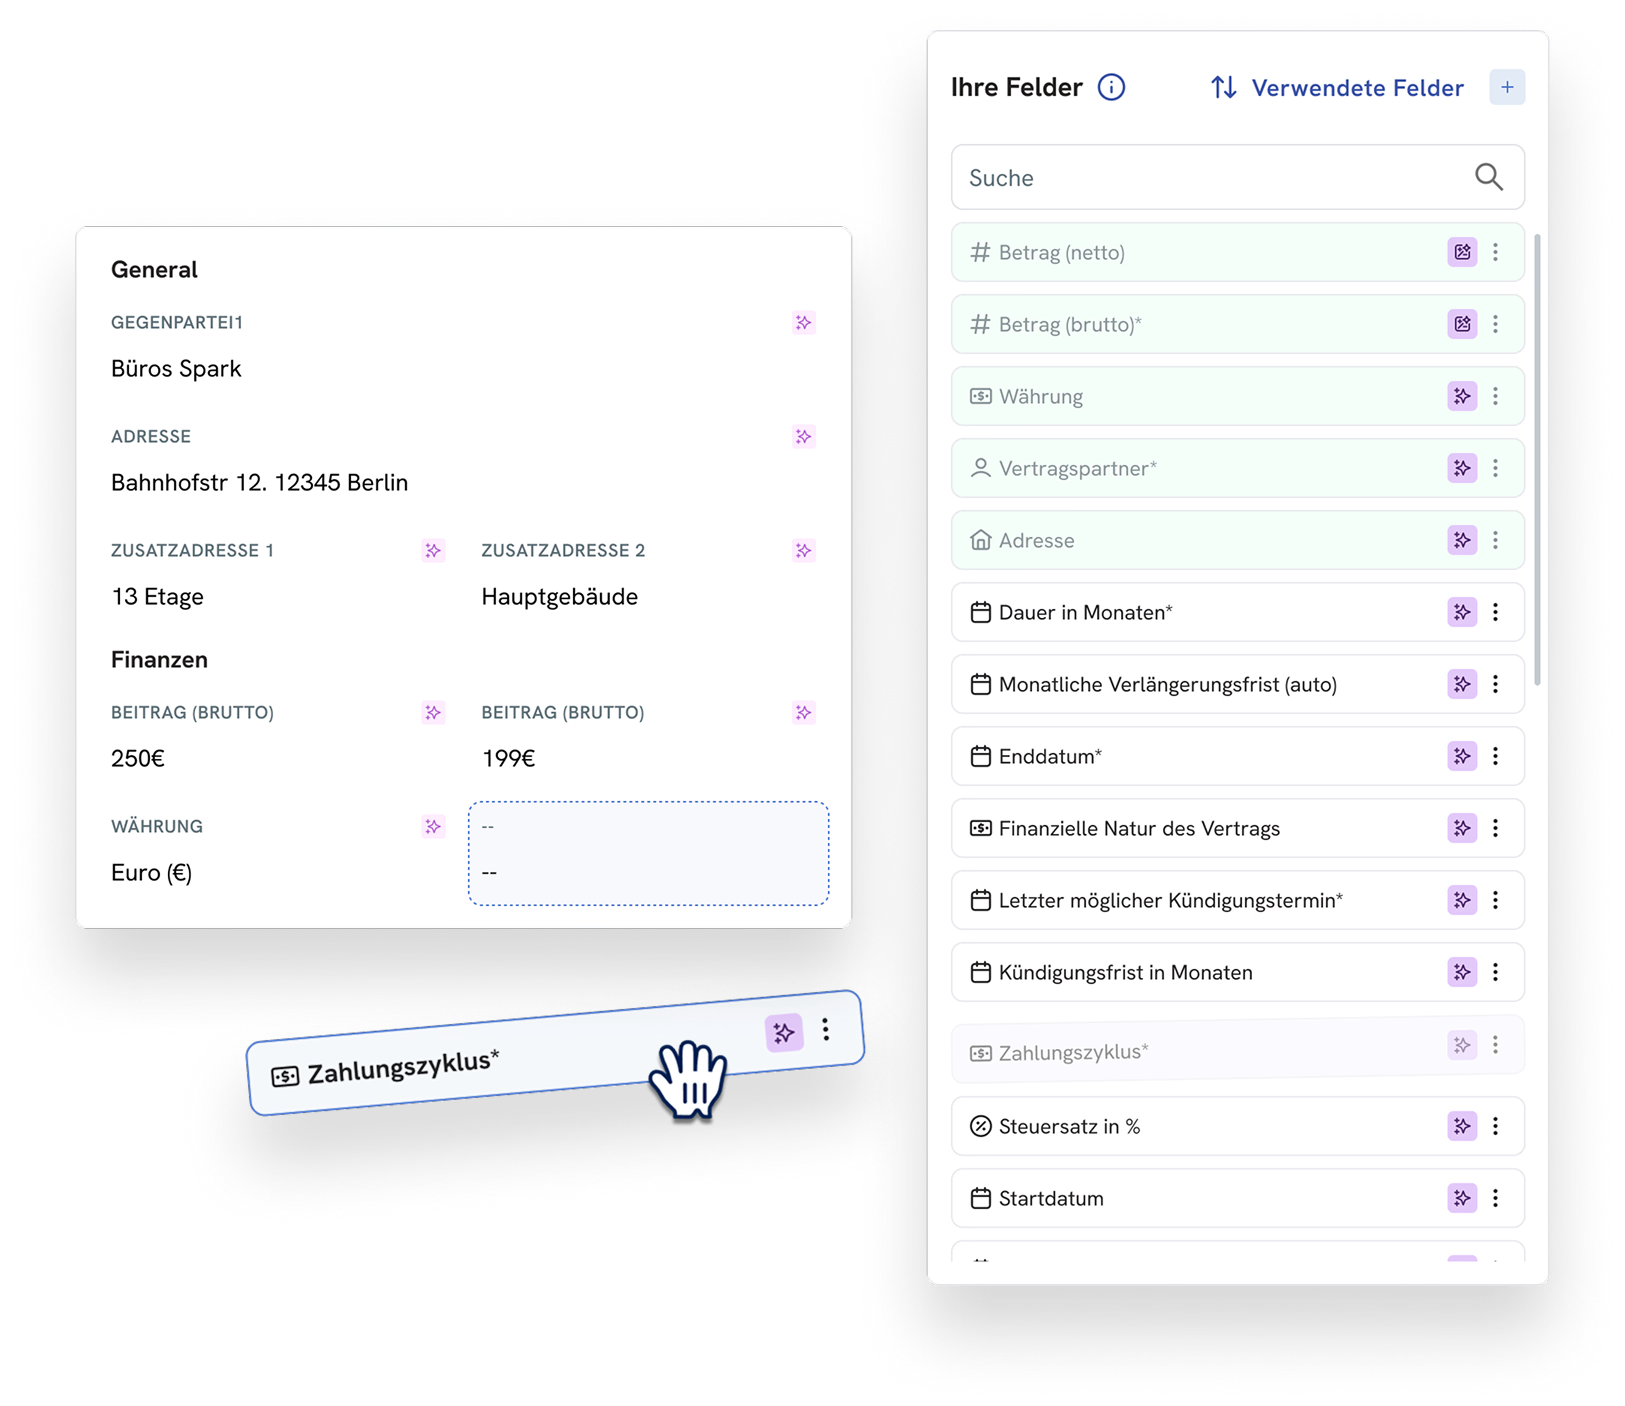
ContractHero arbeitet mit zentralen Vorlagen und prüft den Bestand auf die Klauseln, die das Lieferkettengesetz verlangt. Verhaltenskodex, Kontrollrechte, Weitergabe an Unterlieferanten und Sanktionen werden pro Vertrag sichtbar.
Die Risikoanalyse verlangt eine Priorisierung nach Warengruppe, Beschaffungsland und Kritikalität. Bei mittelbaren Zulieferern greift die Pflicht anlassbezogen, sobald substantiierte Kenntnis vorliegt. ContractHero macht die Einordnung zur Vertragseigenschaft.
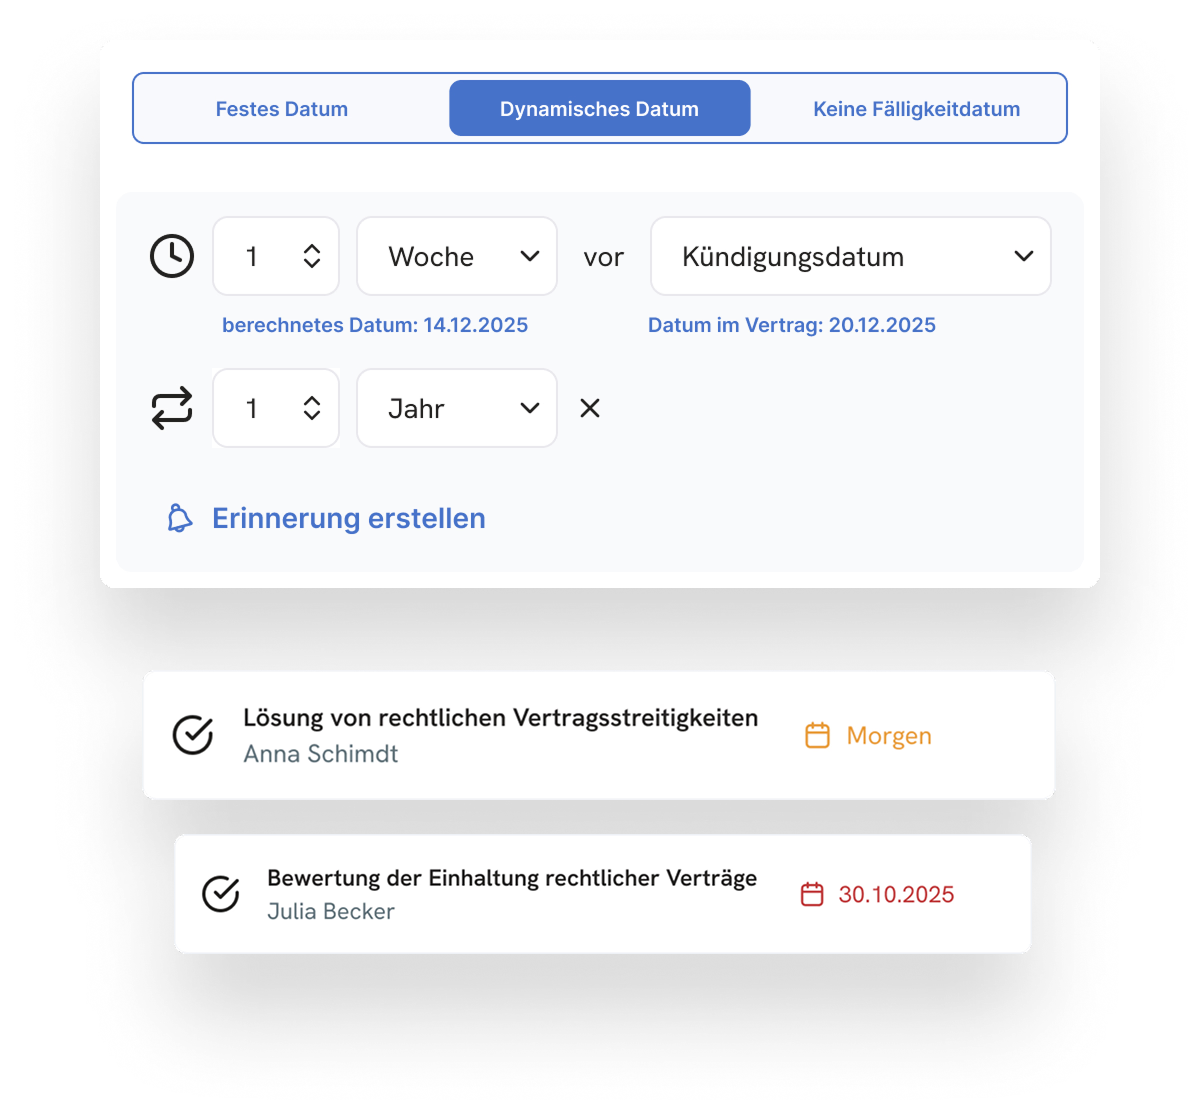
Verhaltenskodex-Bestätigungen, Selbstauskünfte, Audits und Zertifikate belegen Arbeitsbedingungen und Umweltstandards. Sie laufen ab, meist unbemerkt. ContractHero erfasst sie mit Gültigkeitsdauer und erinnert die zuständigen Personen rechtzeitig.
Die CSDDD löst das Lieferkettengesetz ab, anzuwenden ab dem 26. Juli 2029. Wer Klauselsatz, Risikoklasse und Nachweise heute am Vertrag führt, erweitert 2029 nur die Felder, statt den Bestand ein zweites Mal aufzuarbeiten.
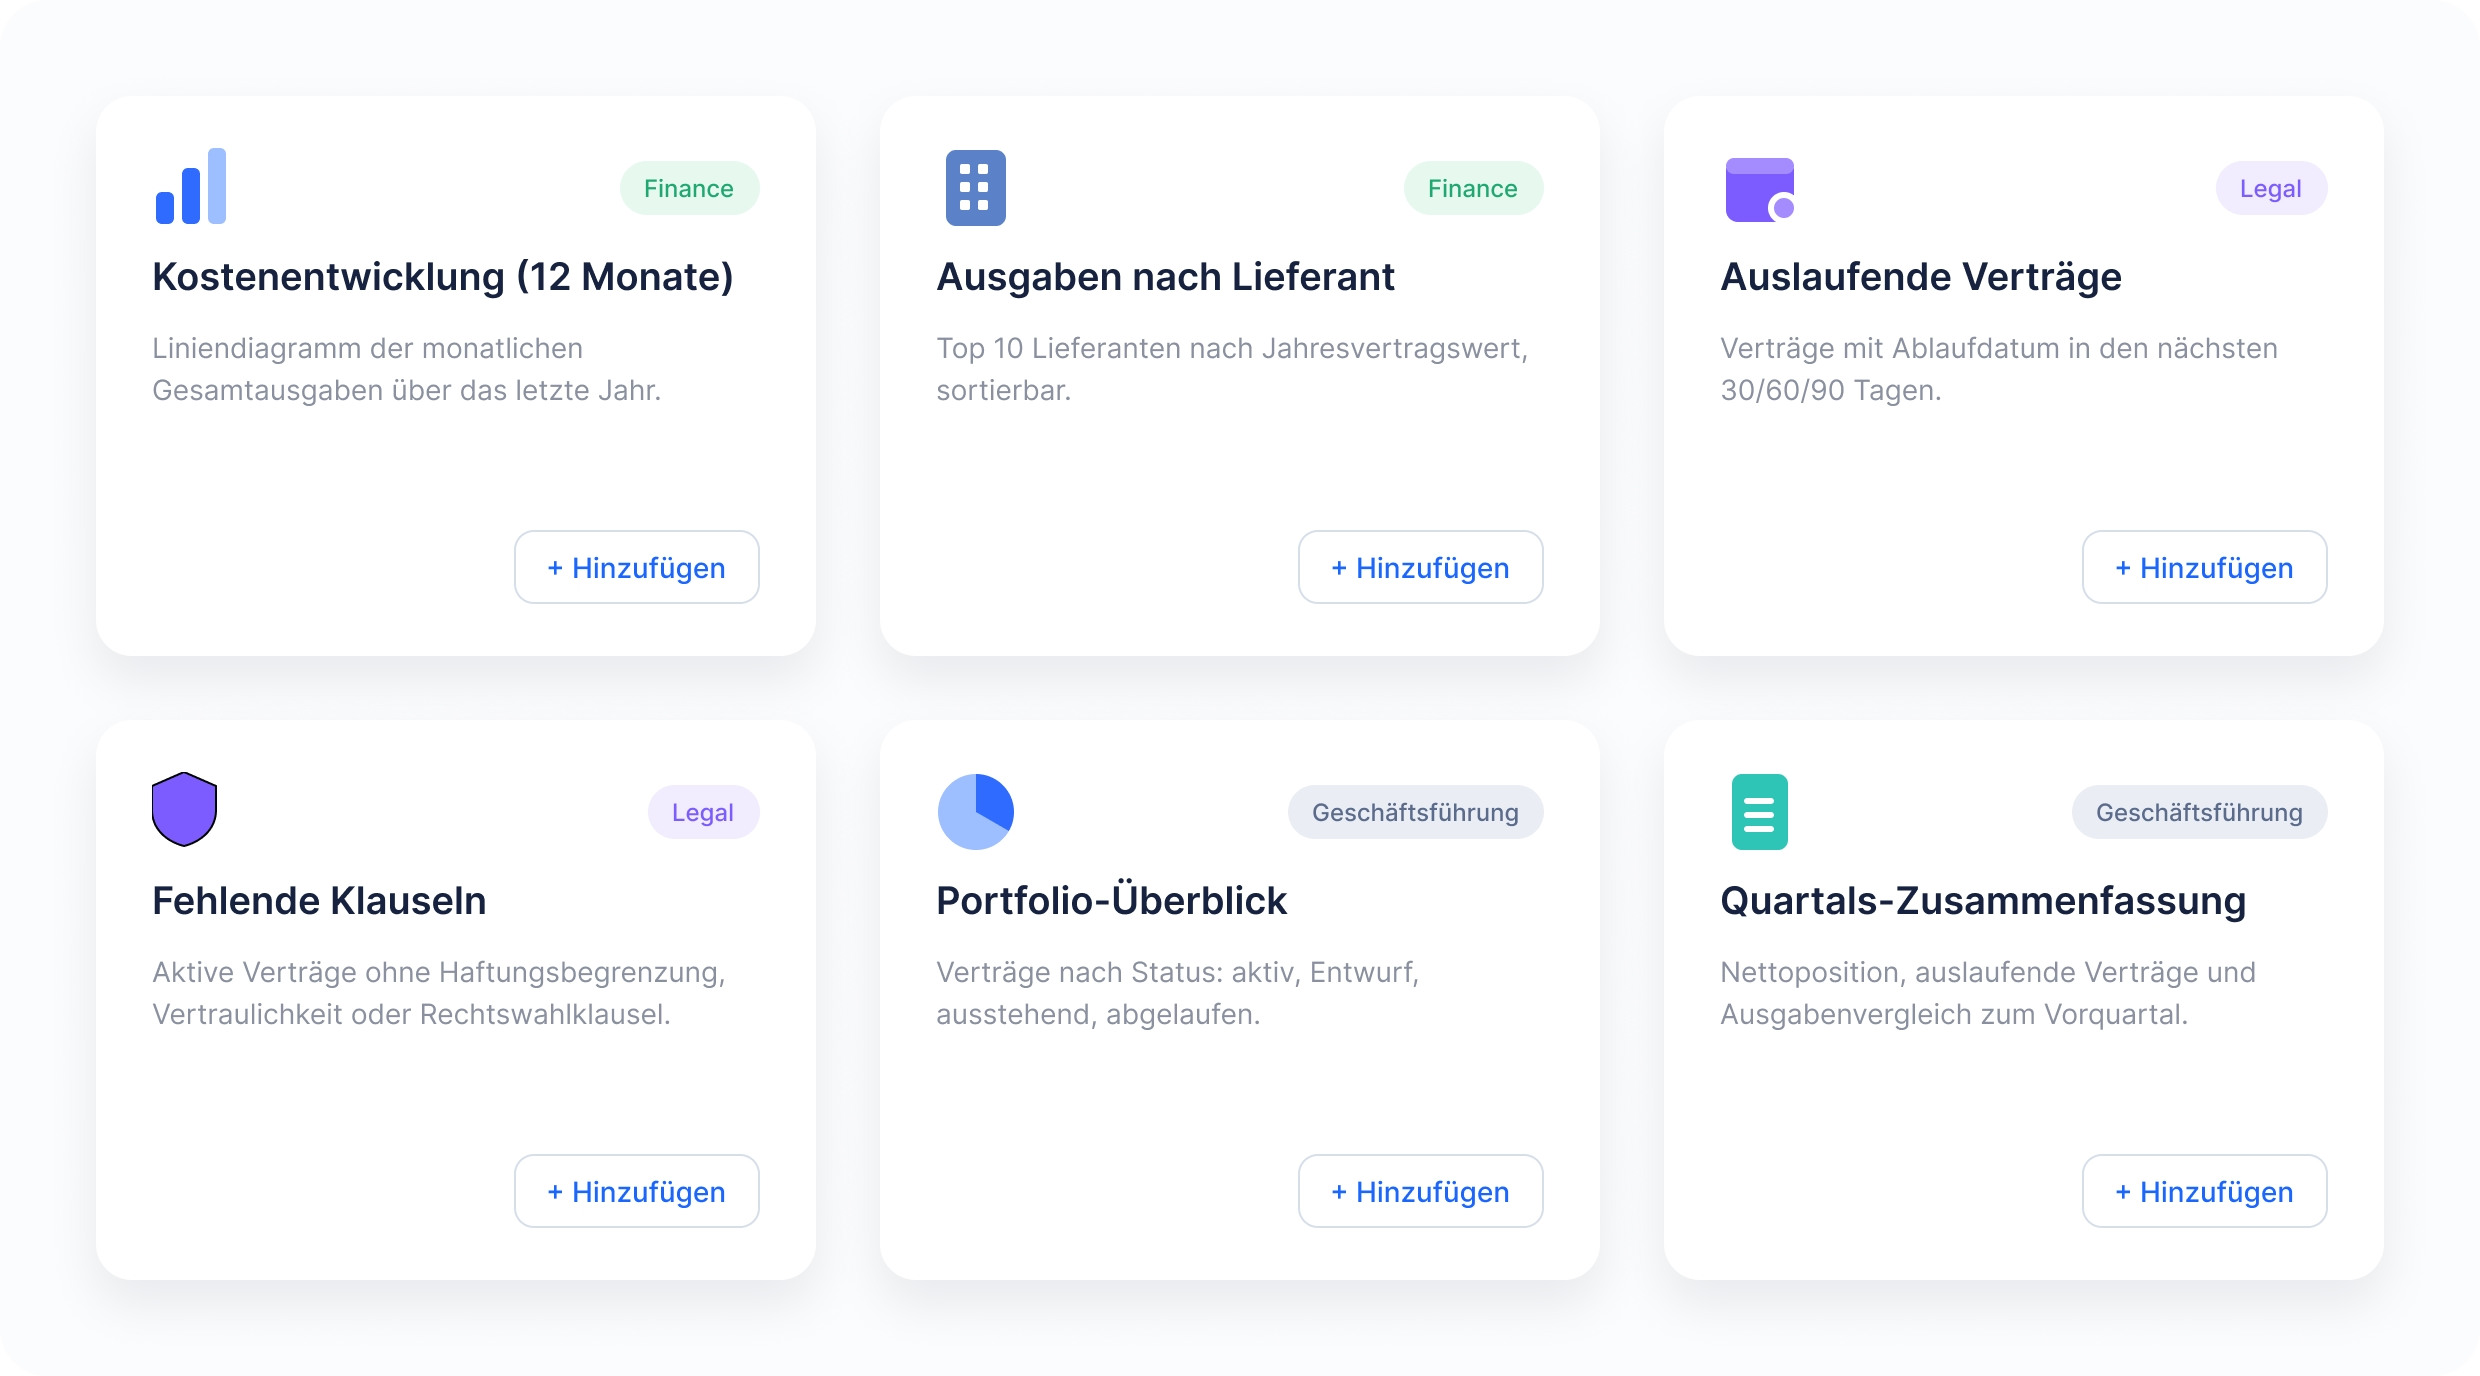
Sorgfaltspflichten nachweisbar erfüllen, ohne dass die Geschäftsführung im Blindflug verantwortet.

Die Geschäftsleitung kann belegen, welche Maßnahmen wann und von wem ergriffen wurden.

Fehlende Klauseln und abgelaufene Nachweise fallen auf, bevor daraus ein Fall wird.

Kundenanfragen zu Sorgfaltsmaßnahmen lassen sich in Minuten mit Belegen beantworten.

Risikoanalysen, Klauseln und Zertifikate liegen revisionssicher am jeweiligen Vertrag.

ISO 27001, DSGVO, deutsche Rechenzentren und granulare Rechte schützen sensible Unterlagen.

Die heutige Struktur wird 2029 erweitert, nicht ersetzt.
Sicherheitsstandards auf Enterprise-Niveau mit ISO 27001-Zertifizierung, DSGVO-Konformität und Hosting in Deutschland sowie klaren Rollen, Berechtigungen und einer nachvollziehbaren Änderungshistorie für Audit-Sicherheit.

Unsere Kunden schätzen ContractHero für Effizienz, Zuverlässigkeit und erstklassigen Support.




Unmittelbar gilt das LkSG seit dem 1. Januar 2024 für Unternehmen mit Sitz oder Zweigniederlassung in Deutschland und mindestens 1.000 Arbeitnehmern im Inland, Leiharbeitnehmer zählen ab sechs Monaten mit. Mittelbar sind deutlich mehr Unternehmen betroffen, denn große Auftraggeber geben ihre Pflichten vertraglich weiter, über Verhaltenskodizes, Audit-Rechte und Nachweise. Für viele Mittelständler entsteht die Anforderung damit durch den Kundenvertrag, nicht durch das Gesetz.
Noch nicht. Das Bundeskabinett hat am 3. September 2025 einen Gesetzentwurf beschlossen, der die jährliche Berichtspflicht ersatzlos streichen und Bußgelder auf schwere Verstöße begrenzen soll. Der Bundestag hat ihn am 16. Januar 2026 in erster Lesung beraten. Bis zur Verabschiedung gilt das LkSG unverändert. Die BAFA prüft Unternehmensberichte allerdings seit Herbst 2025 nicht mehr. Die Sorgfaltspflichten bestehen weiter und sind intern zu dokumentieren.
Üblich sind ein Verhaltenskodex als Vertragsbestandteil, Informations- und Auskunftspflichten, Audit- und Kontrollrechte, die Weitergabe der Anforderungen an Unterlieferanten, Schulungszusagen sowie Kündigungs- und Sanktionsrechte bei schweren Verstößen. Was im Einzelfall angemessen ist, hängt von Risikoanalyse und Warengruppe ab, und pauschale Klauseln unterliegen der AGB-rechtlichen Kontrolle. Das gehört in die rechtliche Prüfung.
Substantiierte Kenntnis meint belastbare Anhaltspunkte für eine mögliche Verletzung bei einem mittelbaren Zulieferer, etwa Hinweise von Behörden, Berichte zur Lage in der Produktionsregion oder die Zugehörigkeit zu einer Risikobranche. Ab diesem Zeitpunkt muss unverzüglich eine Risikoanalyse folgen und ein Konzept zur Minimierung umgesetzt werden. Entscheidend ist dann, wie schnell die betroffenen Verträge auffindbar sind.
Das Lieferkettengesetz verlangt keine Garantie, sondern angemessene Maßnahmen. Vier Kriterien bestimmen das Maß: Art und Umfang der Geschäftstätigkeit, das Einflussvermögen auf den Verursacher, die Wahrscheinlichkeit einer Verletzung und die Schwere des möglichen Schadens. Was das konkret bedeutet, ist nicht abschließend geklärt. Umso wichtiger ist eine nachvollziehbare Dokumentation der eigenen Abwägung.
Die CSDDD soll an die Stelle des nationalen Lieferkettengesetz treten. Nach dem Omnibus-I-Paket gilt sie für EU-Unternehmen mit mehr als 5.000 Beschäftigten und mehr als 1,5 Mrd. Euro weltweitem Nettoumsatz, umzusetzen bis 26. Juli 2028 und anzuwenden ab 26. Juli 2029. Bußgelder sind auf 3 Prozent des weltweiten Nettoumsatzes begrenzt. In Deutschland soll ein Gesetz über die internationale Unternehmensverantwortung folgen. (Stand September 2026)

Die Vertragsmanagement Software für den DACH Mittelstand. Made & gehostet in Deutschland.