Möchten Sie ContractHero kennenlernen?
Wollen Sie wissen, wie ContractHero Ihr Vertragsmanagement automatisierter und sicherer macht? Fordern Sie jetzt eine Produktdemo an, um Ihre Fragen zu beantworten und die Vorteile selbst zu erleben.


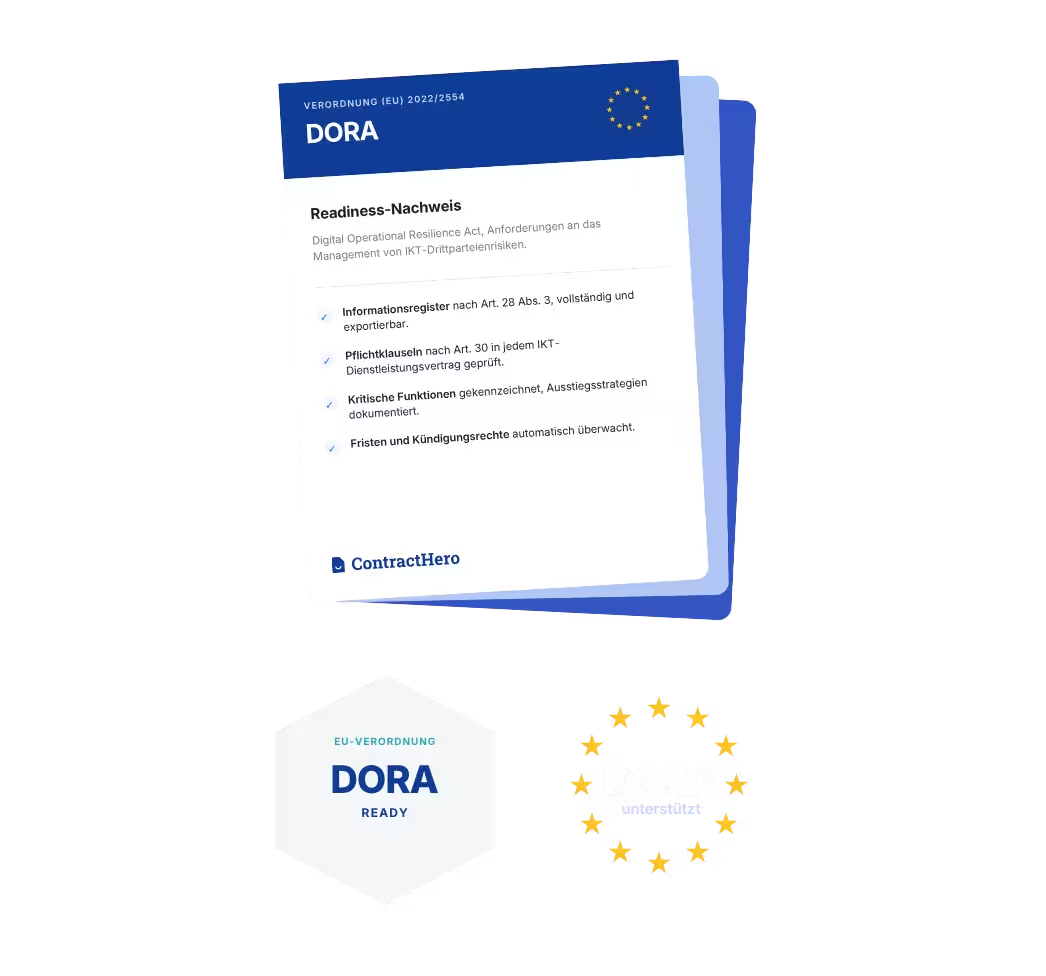
Ihr Vertrag mit einem IKT-Drittdienstleister muss die Mindestinhalte nach Art. 30 DORA enthalten. Dazu bekommen Sie die Stammdaten für Ihr Informationsregister und die Nachweise, die der Nachtrag vorsieht: ISO-27001-Zertifikat, zusammenfassende Ergebnisse externer Audits und Sicherheitstests sowie ausgefüllte Sicherheitsfragebögen.







Was ContractHero von Anbietern unterscheidet, bei denen die DORA-Unterlagen erst zusammengestellt werden.

Leistung, Informationssicherheit, IKT-Vorfälle, Prüfrechte, Unterauftragnehmer, Ausstieg und Informationsregister. Neun Paragrafen entlang Art. 28 und 30 DORA, als Anlage zum Hauptvertrag, beidseitig unterschrieben.

ISO-27001-Zertifikat und die vollständige Liste der Unterauftragnehmer liegen öffentlich im Trust Center. Weitere Nachweise kommen auf Anforderung innerhalb von 20 Arbeitstagen.

Rechtsträger, Handelsregisternummer, Leistungsbeschreibung, Verarbeitungsstandorte und Unterauftragnehmer auf einem Blatt. Sie übernehmen die Angaben nach Art. 28 Abs. 3 DORA, statt sie zusammenzusuchen.

Die Verordnung (EU) 2022/2554 ist für Finanzunternehmen im Sinne des Art. 2 verbindlich anzuwenden. Ob und in welchem Umfang sie für Sie gilt, bewerten Sie selbst.

Weil wir für Sie eine IKT-Dienstleistung erbringen, gelten wir insoweit als IKT-Drittdienstleister. Die Verordnung verpflichtet primär Sie, nicht uns. Unsere Aufgabe ist, Ihnen die Grundlage dafür zu liefern.

Verarbeitungsstandorte, Informationssicherheit, Meldung von IKT-Vorfällen, Prüfrechte, Unterauftragnehmer und Ausstieg müssen vertraglich geregelt sein. Genau diese Inhalte liefert unser DORA-Nachtrag.

Sie führen ein Register über alle IKT-Drittdienstleister und halten es für Ihre Aufsicht bereit. Die Stammdaten zu ContractHero bekommen Sie von uns auf einem Blatt.

Ob ContractHero eine kritische oder wichtige Funktion nach Art. 3 Nr. 22 DORA unterstützt, entscheiden Sie auf Grundlage Ihrer internen Bewertung. Wir liefern die Informationen, nehmen Ihnen die Bewertung aber nicht ab.
„Die Einhaltung strenger Sicherheitsstandards war in unserer Organisation ein wichtiges Thema, und ContractHero hat diese Anforderungen problemlos erfüllt.“


„Wichtig ist, einen deutschen Anbieter zu haben, denn mit den Zertifizierungen, die ContractHero hat, sind wir besonders sicher aufgestellt, was die Speicherung von Vertragsdaten angeht.“


Aktuell setzen wir 11 Unterauftragnehmer ein, alle mit Verarbeitungsstandort in der EU oder im EWR.
Für kritische oder wichtige Funktionen informieren wir Sie vorab, und Sie haben ein Widerspruchsrecht. Wir verpflichten Unterauftragnehmer zu inhaltsgleichen DORA-relevanten Pflichten und bleiben Ihnen gegenüber voll verantwortlich. Verbindlich und fortlaufend aktualisiert ist die Liste im Trust Center.

Ob ContractHero für Sie eine kritische oder wichtige Funktion nach Art. 3 Nr. 22 DORA unterstützt, entscheiden Sie auf Grundlage Ihrer internen Kritikalitätsbewertung. Wir unterstützen Sie mit den erforderlichen Informationen und nehmen Ihnen die Bewertung nicht ab.

Ruhende und übertragene Daten sind mit AES-256 verschlüsselt. Zugriffe laufen über rollenbasierte Rechte, jede Änderung wird protokolliert. Die technischen und organisatorischen Maßnahmen sind im Auftragsverarbeitungsvertrag geregelt.

Backups laufen regelmäßig in deutsche Rechenzentren, und die Wiederherstellung wird regelmäßig getestet. Verfügbarkeit sowie die Zielwerte für Wiederherstellungszeit und Wiederherstellungspunkt richten sich nach einem mit Ihnen vereinbarten Service-Level-Agreement, sofern vereinbart. Den aktuellen Verfügbarkeitsstatus sehen Sie jederzeit auf status.contracthero.com.

Bei Widersprüchen zwischen Nachtrag und Hauptvertrag gehen für DORA-relevante Sachverhalte die Regelungen des Nachtrags vor.
Für datenschutzrechtliche Sachverhalte bleibt der Auftragsverarbeitungsvertrag maßgeblich. Änderungen des Nachtrags bedürfen der Textform. Eine über den Hauptvertrag hinausgehende Haftung entsteht nicht.
Ihr IT- und Legal-Team findet die relevanten Dokumente an einer Stelle, öffentlich einsehbar.
Öffentlich einsehbar, kein Login und kein Vertriebsgespräch nötig.
trust.contracthero.com →
Wollen Sie wissen, wie ContractHero Ihr Vertragsmanagement automatisierter und sicherer macht? Fordern Sie jetzt eine Produktdemo an, um Ihre Fragen zu beantworten und die Vorteile selbst zu erleben.



DORA verpflichtet primär Sie als Finanzunternehmen, nicht uns als Softwareanbieter. Eine DORA-Zertifizierung für Anbieter gibt es nicht. Unsere Aufgabe ist, Ihnen die vertragliche Grundlage und die Nachweise zu liefern, die Sie für Art. 30 DORA und Ihr Informationsregister brauchen. Dafür haben wir einen fertigen Nachtrag.
Der Nachtrag deckt die vertraglichen Mindestinhalte nach Art. 30 DORA ab: Leistungsbeschreibung und Einordnung, Verarbeitungsstandorte, Informationssicherheit, Benachrichtigung bei IKT-Vorfällen, Zugangs-, Informations-, Prüf- und Auditrechte, Unterauftragnehmer, Beendigung und Datenrückgabe sowie die Stammdaten für Ihr Informationsregister. Er ist eine Anlage zum Hauptvertrag und wird beidseitig unterschrieben, genau wie der Auftragsverarbeitungsvertrag.
Ja. Sie erhalten ein einseitiges Übersichtsblatt mit Rechtsträger, Handelsregisternummer, Leistungsbeschreibung, Verarbeitungs- und Speicherstandorten und den eingesetzten Unterauftragnehmern. Wichtig zu wissen: ContractHero führt keine LEI, die Identifikation erfolgt über die Handelsregisternummer HRB 223237. Den Upload in Ihr Register im vorgegebenen Format nehmen Sie selbst vor.
Sie können Auskünfte und Nachweise zur Einhaltung des Nachtrags anfordern, wir antworten innerhalb von 20 Arbeitstagen. Dazu gehören das aktuelle ISO-27001-Zertifikat, zusammenfassende Ergebnisse externer Audits und Sicherheitstests sowie ausgefüllte Sicherheitsfragebögen. Ihren zuständigen Aufsichts- und Abwicklungsbehörden und den von ihnen benannten Personen stehen Zugangs-, Informations- und Prüfrechte uneingeschränkt zu, und wir wirken an behördlichen Prüfungen uneingeschränkt mit.
Bei einem schwerwiegenden IKT-Vorfall oder einer erheblichen Cyberbedrohung, die Sie betrifft, benachrichtigen wir Sie unverzüglich, spätestens innerhalb von 24 Stunden nach Kenntniserlangung. Die Benachrichtigung umfasst Art und Umfang des Vorfalls, betroffene Daten und Dienste, ergriffene Maßnahmen und einen Ansprechpartner. Bei Ihren eigenen Meldepflichten nach Art. 19 DORA unterstützen wir Sie.
Der Nachtrag regelt einen geordneten Ausstieg über einen Übergangszeitraum von 60 Tagen. Ihre Daten geben wir in einem gängigen, strukturierten Format zurück und löschen sie anschließend. Diese Pflicht gilt bei jeder Beendigung der Leistung, ausdrücklich auch bei Insolvenz, Abwicklung oder Einstellung der Geschäftstätigkeit. Der Ausstieg erfolgt so, dass Ihre Geschäftstätigkeit nicht unterbrochen wird und Ihre regulatorischen Anforderungen weiter eingehalten werden.
Ausschließlich innerhalb der Europäischen Union und des EWR. Das primäre Hosting läuft in ISO-27001-zertifizierten Rechenzentren in Deutschland, die Daten verlassen die EU nicht. Ruhende und übertragene Daten sind mit AES-256 verschlüsselt, Backups liegen in deutschen Rechenzentren. Aktuell sind 11 Unterauftragnehmer eingesetzt, alle mit Verarbeitungsstandort in der EU oder im EWR. Vor jeder Verlagerung eines Standorts informieren wir Sie mit angemessener Vorlauffrist und räumen Ihnen ein Widerspruchsrecht ein.

Die Vertragsmanagement Software für den DACH Mittelstand. Made & gehostet in Deutschland.